TECH ΝΕΑ & ΤΑΣΕΙΣ · ΑΣΦΑΛΕΙΑ ΣΤΟ ΔΙΑΔΙΚΤΥΟ
Το «Δεν είμαι ρομπότ» μπορεί να είναι παγίδα; Τι είναι η απάτη ClickFix
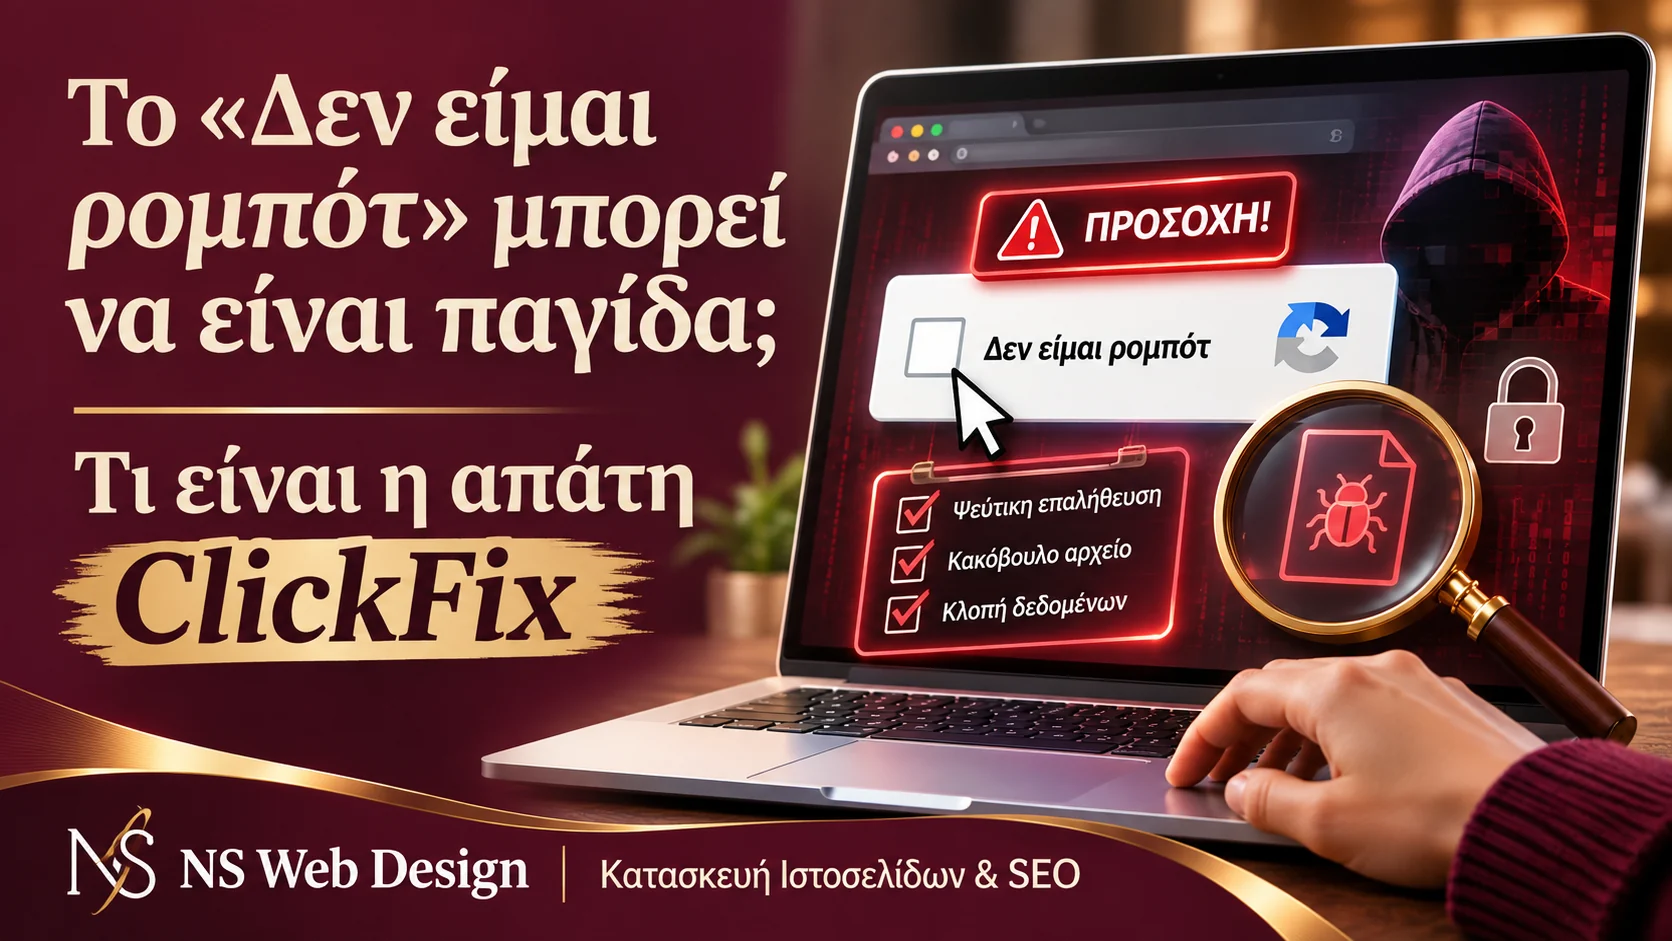
Η απάτη ClickFix είναι μια μέθοδος εξαπάτησης στο διαδίκτυο που εμφανίζει μια φαινομενικά συνηθισμένη επαλήθευση «Δεν είμαι ρομπότ» ή ένα ψεύτικο τεχνικό σφάλμα. Αντί να ζητήσει μόνο ένα κλικ, προσπαθεί να σας πείσει να αντιγράψετε και να εκτελέσετε εντολές στον υπολογιστή σας. Αυτές οι εντολές μπορεί να εγκαταστήσουν κακόβουλο λογισμικό ή να επιτρέψουν την κλοπή δεδομένων.
Ο βασικός κανόνας: η πραγματική επαλήθευση ανθρώπου δεν απαιτεί να ανοίξετε εργαλεία του λειτουργικού συστήματος ή να εκτελέσετε άγνωστο κείμενο. Αν δείτε τέτοια οδηγία, μην την ακολουθήσετε. Κλείστε τη σελίδα και ελέγξτε τι έχει συμβεί πριν συνεχίσετε.
Τι είναι η απάτη ClickFix και γιατί πείθει τον κόσμο;
Φανταστείτε ότι ανοίγετε ένα άρθρο, μια σελίδα κρατήσεων ή έναν σύνδεσμο που σας έστειλαν. Εμφανίζεται μια μικρή κάρτα ασφαλείας: για να δείτε το περιεχόμενο, πρέπει να αποδείξετε ότι είστε άνθρωπος. Είναι κάτι που έχουμε συνηθίσει. Ακριβώς αυτή τη συνήθεια εκμεταλλεύεται το ClickFix.
Δεν πρόκειται για πρόβλημα του πραγματικού CAPTCHA, αλλά για κοινωνική μηχανική: ο επιτιθέμενος δημιουργεί μια πειστική ιστορία ώστε ο επισκέπτης να εκτελέσει ο ίδιος μια επικίνδυνη ενέργεια. Το πρόσχημα μπορεί να είναι ότι η σελίδα έχει «κολλήσει», ότι χρειάζεται επιδιόρθωση του browser ή ότι απέτυχε ο έλεγχος ασφαλείας. Ο χρήστης αισθάνεται ότι απλώς ολοκληρώνει μια αθώα διαδικασία.
Η έρευνα της Microsoft για την τεχνική ClickFix περιγράφει εκστρατείες που εμφανίζονται σε διαφορετικά περιβάλλοντα, από παραπλανητικά μηνύματα έως παραβιασμένες ιστοσελίδες. Στις 2 Σεπτεμβρίου 2026, το Εθνικό Κέντρο Κυβερνοασφάλειας της Νέας Ζηλανδίας προειδοποίησε ειδικά για ιστότοπους που εμφανίζουν ψεύτικες οθόνες επαλήθευσης.
Ένα CAPTCHA που εμφανίζεται στην οθόνη δεν είναι από μόνο του ένδειξη απάτης. Το ύποπτο στοιχείο είναι όταν η «επαλήθευση» ζητά πράγματα άσχετα με την απλή επίσκεψη στη σελίδα, όπως εκτέλεση εντολών, εγκατάσταση προγράμματος ή κοινοποίηση κωδικών.
Πώς λειτουργεί η παγίδα ClickFix, χωρίς τεχνικούς γρίφους
Η διαδικασία βασίζεται στην ψευδαίσθηση ότι χρειάζεται μια μικρή τεχνική επιδιόρθωση. Δεν απαιτείται να γνωρίζετε προγραμματισμό για να την αναγνωρίσετε. Αρκεί να καταλάβετε ποιος ζητά την ενέργεια και ποιος θα την εκτελέσει.
- Εμφανίζεται το πρόσχημα. Μια σελίδα προβάλλει ένα ψεύτικο πλαίσιο επαλήθευσης, μια δήθεν ενημέρωση ή ένα μήνυμα ότι η προβολή ενός αρχείου απέτυχε.
- Σας ζητείται «χειροκίνητη λύση». Το μήνυμα δεν αρκείται σε ένα checkbox. Σας καθοδηγεί να ανοίξετε ένα παράθυρο του συστήματος ή να επικολλήσετε κάποια εντολή.
- Το ύποπτο περιεχόμενο φτάνει στο πρόχειρο. Σε ορισμένες παραλλαγές, το κλικ στο κουμπί έχει ήδη αντιγράψει κείμενο χωρίς να είναι φανερό τι περιέχει.
- Η εκτέλεση είναι το κρίσιμο σημείο. Αν ο επισκέπτης τρέξει την εντολή, αυτή μπορεί να κατεβάσει ή να ενεργοποιήσει κακόβουλο λογισμικό με τα δικά του δικαιώματα.
Οι επιθέσεις μπορούν να έχουν διαφορετική όψη και δεν περιορίζονται στα Windows. Η Microsoft έχει περιγράψει και περιπτώσεις που στοχεύουν χρήστες macOS. Ο κοινός παρονομαστής είναι η προσπάθεια να μετατραπεί ένα δήθεν πρόβλημα της ιστοσελίδας σε εντολή που εκτελείται στη δική σας συσκευή.
Κανονικό CAPTCHA ή ψεύτικη επαλήθευση; Η διαφορά που πρέπει να ξέρετε
Τα νόμιμα εργαλεία προστασίας από bots μπορεί να ζητήσουν να επιλέξετε εικόνες, να τσεκάρετε ένα κουτάκι ή να περιμένετε λίγα δευτερόλεπτα. Δεν χρειάζεται να μεταφερθείτε στον μηχανισμό εκτέλεσης εντολών του υπολογιστή σας. Αυτή είναι η πιο πρακτική διαφορά για τον καθημερινό χρήστη.
Συνηθισμένος έλεγχος
- Ολοκληρώνεται μέσα στον browser.
- Μπορεί να χρησιμοποιεί κουτάκι, εικόνες ή αναμονή.
- Δεν απαιτεί άνοιγμα εργαλείων συστήματος.
- Δεν ζητά να επικολλήσετε άγνωστες εντολές.
Ύποπτη οδηγία ClickFix
- Σας ανακοινώνει δήθεν τεχνικό πρόβλημα.
- Ζητά «ειδική» επαλήθευση εκτός browser.
- Σας κατευθύνει να αντιγράψετε ή να τρέξετε κώδικα.
- Πιέζει να συνεχίσετε χωρίς να ελέγξετε τι εκτελείται.
Ακόμη κι αν η σελίδα έχει λογότυπο γνωστής εταιρείας, όμορφα γραφικά ή διεύθυνση που φαίνεται πειστική, μην το θεωρείτε απόδειξη γνησιότητας. Όπως συμβαίνει και με το domain, το hosting και το πιστοποιητικό SSL, η ύπαρξη μιας τεχνικής ένδειξης δεν αρκεί για να επιβεβαιώσει ποιος βρίσκεται πίσω από ένα περιεχόμενο.
Επτά σημάδια ότι μια επαλήθευση μπορεί να είναι παγίδα
Δεν χρειάζεται να υπάρχει και τα επτά σημάδια μαζί. Ακόμη και ένα αίτημα για εκτέλεση άγνωστης εντολής είναι αρκετός λόγος για να σταματήσετε.
- Σας ζητούν ενέργεια έξω από τον browser. Η επίσκεψη σε άρθρο ή σε ηλεκτρονικό κατάστημα δεν προϋποθέτει να χρησιμοποιήσετε εργαλεία διαχείρισης του υπολογιστή.
- Η «λύση» περιλαμβάνει επικόλληση κειμένου που δεν καταλαβαίνετε. Το πρόχειρο μπορεί να περιέχει εντολή και όχι έναν απλό κωδικό επιβεβαίωσης.
- Εμφανίζεται αδικαιολόγητο τεχνικό σφάλμα. Ένα μήνυμα ισχυρίζεται ότι ο browser χάλασε ακριβώς τη στιγμή που ανοίξατε τη σελίδα.
- Υπάρχει πίεση χρόνου. Η οθόνη επιμένει ότι δεν θα δείτε περιεχόμενο ή θα χάσετε πρόσβαση αν δεν κάνετε αμέσως τη «διόρθωση».
- Η εμφάνιση δεν ταιριάζει με το περιεχόμενο. Ένα απλό blog ή μια σελίδα προϊόντος ξαφνικά ζητά διαδικασία που μοιάζει με τεχνική υποστήριξη.
- Η πηγή του συνδέσμου είναι αμφίβολη. Έφτασε από άγνωστο email, χορηγούμενη καταχώριση ή σύνδεσμο με ασυνήθιστη διεύθυνση.
- Ζητούν κωδικούς ή εγκατάσταση λογισμικού. Αυτές οι ενέργειες δεν είναι φυσιολογικό μέρος ενός ελέγχου «Δεν είμαι ρομπότ».
Δεν χρειάζεται να εξετάσετε την άγνωστη εντολή για να αποφασίσετε αν θα την εκτελέσετε. Αν μια ιστοσελίδα ζητά να τρέξετε εντολές για να αποδείξετε ότι είστε άνθρωπος, σταματήστε εκεί. Η συγκεκριμένη ενέργεια δεν αποτελεί μέρος του κανονικού CAPTCHA.
Ένα καθημερινό παράδειγμα: από την αναζήτηση στη δήθεν «επιδιόρθωση»
Αναζητάτε ένα PDF με οδηγίες για μια υπηρεσία. Επιλέγετε ένα αποτέλεσμα που φαίνεται σχετικό. Αντί για το έγγραφο, προβάλλεται μήνυμα ότι πρέπει να ολοκληρώσετε την ανθρώπινη επαλήθευση. Το κουμπί «Συνέχεια» μοιάζει αθώο, όμως η επόμενη οθόνη προτείνει μια ασυνήθιστη διαδικασία στον υπολογιστή σας.
Το κρίσιμο δεν είναι ότι είδατε ένα ψεύτικο παράθυρο. Είναι η στιγμή που η ιστοσελίδα προσπαθεί να σας μεταφέρει από το περιβάλλον προβολής περιεχομένου σε ένα εργαλείο που μπορεί να εκτελέσει εντολές. Εκεί παύουμε να μιλάμε για έλεγχο επισκέπτη. Μιλάμε για προσπάθεια χειραγώγησης.
Το δυσκολότερο σημείο είναι ότι η παγίδα μπορεί να εμφανίζεται ακόμη και σε πραγματικό site που έχει παραβιαστεί. Επομένως, το ότι γνωρίζετε την επιχείρηση ή έχετε επισκεφθεί παλαιότερα τη σελίδα της δεν σημαίνει ότι κάθε νέα προτροπή είναι ασφαλής. Αυτό έχει επισημανθεί ιδιαίτερα στις προειδοποιήσεις για παραβιασμένα WordPress sites.
Τι να κάνετε αν συναντήσατε ClickFix ή ακολουθήσατε τις οδηγίες
Η σωστή αντίδραση εξαρτάται από το τι ακριβώς έγινε. Είναι σημαντικό να μη θεωρήσετε ούτε ότι ο υπολογιστής μολύνθηκε οπωσδήποτε, ούτε ότι ένα φαινομενικά αθώο αποτέλεσμα αποκλείει τη μόλυνση.
Αν είδατε μόνο την ύποπτη σελίδα
Μην πατήσετε τα κουμπιά που προτείνουν «χειροκίνητη επιδιόρθωση» και μην εκτελέσετε τίποτα από το πρόχειρο. Κλείστε την καρτέλα. Αν επιστρέψετε στην υπηρεσία, πληκτρολογήστε εσείς την επίσημη διεύθυνσή της αντί να χρησιμοποιήσετε τον αρχικό σύνδεσμο. Εάν το πρόβλημα εμφανίζεται σε πολλούς επισκέπτες ενός γνωστού site, ενημερώστε τον διαχειριστή του από ανεξάρτητο κανάλι επικοινωνίας.
Αν αντιγράψατε κείμενο αλλά δεν το εκτελέσατε
Η απλή αντιγραφή δεν ισοδυναμεί γενικά με εκτέλεση προγράμματος. Μην επικολλήσετε το περιεχόμενο σε εργαλείο συστήματος για «να δείτε τι κάνει». Αν χρειάζεται να το αξιολογήσει ειδικός, περιγράψτε τι εμφανίστηκε και κρατήστε μόνο ασφαλή στοιχεία όπως τη διεύθυνση και την ώρα επίσκεψης. Μπορείτε να αντικαταστήσετε το περιεχόμενο του πρόχειρου με ένα αθώο κείμενο, χωρίς να ανοίξετε ή να τρέξετε την άγνωστη εντολή.
Αν εκτελέσατε άγνωστη εντολή
Αποσυνδέστε προσωρινά τη συσκευή από το δίκτυο αν υποψιάζεστε ενεργή μόλυνση και μην τη χρησιμοποιήσετε για τραπεζικές συναλλαγές ή σύνδεση σε σημαντικούς λογαριασμούς. Σε επαγγελματικό υπολογιστή ενημερώστε άμεσα τον υπεύθυνο IT ή ασφάλειας. Σε προσωπική συσκευή ζητήστε τεχνική βοήθεια, ιδίως αν είδατε άγνωστες εγκαταστάσεις ή απρόσμενες αλλαγές.
Ακολουθήστε τις οδηγίες της Microsoft για εντοπισμό και αφαίρεση κακόβουλου λογισμικού. Μια ενημερωμένη πλήρης σάρωση είναι χρήσιμη αφετηρία· σε επίμονες περιπτώσεις μπορεί να χρειαστεί έλεγχος εκτός λειτουργικού, επαγγελματική ανάλυση ή καθαρή επανεγκατάσταση. Ένα «δεν βρέθηκε κάτι» δεν αποτελεί απόλυτη βεβαίωση ασφάλειας.
Από άλλη συσκευή που εμπιστεύεστε, αλλάξτε τους σημαντικούς κωδικούς πρόσβασης, ξεκινώντας από το βασικό email και τους λογαριασμούς που χρησιμοποιήθηκαν στη μολυσμένη συσκευή. Ενεργοποιήστε επιβεβαίωση δύο παραγόντων, ελέγξτε ενεργές συνεδρίες και συνδεδεμένες εφαρμογές. Αν διαχειρίζεστε τραπεζικούς λογαριασμούς, επικοινωνήστε με την τράπεζα για οδηγίες παρακολούθησης ή προστασίας.
Για πιθανό κυβερνοέγκλημα μπορείτε να επικοινωνήσετε με τη Διεύθυνση Δίωξης Κυβερνοεγκλήματος της ΕΛ.ΑΣ. στο 11188 ή μέσω των επίσημων καναλιών καταγγελίας. Φυλάξτε URL, χρονική στιγμή, σχετικά μηνύματα και, όπου είναι ασφαλές, στιγμιότυπα οθόνης. Μη δημοσιεύσετε προσωπικά δεδομένα ή ευαίσθητους κωδικούς.
Έχετε WordPress site; Το ClickFix μπορεί να βλάψει και τους επισκέπτες σας
Για έναν ιδιοκτήτη ιστοσελίδας, το πρόβλημα δεν περιορίζεται στη συσκευή ενός επισκέπτη. Αν η δική του σελίδα έχει παραβιαστεί και εμφανίζει ψεύτικο CAPTCHA, χάνεται η εμπιστοσύνη του κοινού και ενδέχεται να εκτεθούν πελάτες σε κακόβουλες οδηγίες. Το περιστατικό χρειάζεται αντιμετώπιση ως συμβάν ασφάλειας και όχι απλώς ως σφάλμα εμφάνισης.
Μια υπεύθυνη πρώτη κίνηση είναι ο περιορισμός πρόσβασης στην επηρεαζόμενη σελίδα, η διατήρηση χρήσιμων καταγραφών και η επικοινωνία με τον πάροχο φιλοξενίας ή ειδικό. Δεν αρκεί να σβήσετε το αναδυόμενο παράθυρο: πρέπει να ελεγχθούν ο τρόπος παραβίασης, οι λογαριασμοί πρόσβασης, άγνωστα αρχεία και ο μηχανισμός που θα μπορούσε να επανεγκαταστήσει την απειλή.
Η τακτική συντήρηση ιστοσελίδας, οι αξιόπιστες ενημερώσεις και τα ελεγμένα αντίγραφα ασφαλείας μειώνουν ορισμένους κινδύνους, χωρίς να παρέχουν εγγύηση μη παραβίασης. Για κανονικές αλλαγές, ένα staging περιβάλλον WordPress βοηθά να ελέγχετε τη λειτουργία πριν από τη δημοσίευση. Σε ενεργό περιστατικό παραβίασης, όμως, προτεραιότητα είναι η απομόνωση και η τεχνική διερεύνηση, όχι οι δοκιμές redesign.
Αν η ιστοσελίδα παρουσιάζει ασυνήθιστη συμπεριφορά ή δεν λειτουργεί, χρήσιμο είναι να έχετε γνωστή από πριν μια διαδικασία πρώτων ενεργειών, όπως περιγράφεται και στον οδηγό μας «Έπεσε το site μου: τι να κάνω;». Σε πιθανή μόλυνση, αποφύγετε αυτοσχέδιες διορθώσεις που μπορεί να καταστρέψουν χρήσιμα στοιχεία του περιστατικού.
Μια μικρή checklist για πιο ασφαλή περιήγηση
Το καλύτερο φίλτρο δεν είναι να φοβάστε κάθε ειδοποίηση, αλλά να αναγνωρίζετε πότε μια ιστοσελίδα ζητά εξουσίες που δεν χρειάζεται. Μερικές απλές συνήθειες μειώνουν την πιθανότητα να πατήσετε βιαστικά σε μια καλοστημένη παγίδα.
Έλεγξε τις συνήθειές σου
Αν διαχειρίζεστε επαγγελματική ιστοσελίδα, προσθέστε έναν ακόμη έλεγχο: δοκιμάζετε περιοδικά τις κρίσιμες σελίδες και από συσκευή ή browser όπου δεν είστε συνδεδεμένοι ως διαχειριστής. Ορισμένες επιθέσεις δεν εμφανίζουν το ίδιο περιεχόμενο σε όλους τους επισκέπτες. Έτσι, το «σε εμένα ανοίγει κανονικά» δεν αρκεί πάντα ως τεχνικός έλεγχος.
Πέντε λάθη που μας κάνουν πιο ευάλωτους σε μια απάτη ClickFix
«Είναι γνωστή σελίδα, άρα είναι ασφαλής»
Αυτή είναι ίσως η πιο ύπουλη παρανόηση. Ένας παραβιασμένος ιστότοπος μπορεί να εξακολουθεί να εμφανίζει κανονικά το λογότυπο, το μενού και τα άρθρα του. Ο επιτιθέμενος προσθέτει ένα κακόβουλο στοιχείο μόνο σε συγκεκριμένες περιστάσεις. Η σωστή ερώτηση δεν είναι αποκλειστικά «γνωρίζω αυτό το site;», αλλά και «αυτό που μου ζητά να κάνω έχει λογική σχέση με την επίσκεψή μου;».
«Αφού βλέπω λουκέτο, δεν κινδυνεύω»
Το HTTPS βοηθά στην προστασία της σύνδεσης, όμως δεν πιστοποιεί ότι κάθε οδηγία μιας ιστοσελίδας είναι καλοπροαίρετη. Ακόμη και μια ιστοσελίδα με έγκυρο πιστοποιητικό μπορεί να έχει παραβιαστεί ή να χρησιμοποιείται για εξαπάτηση. Για αυτό ελέγχουμε τη συμπεριφορά της σελίδας και όχι μόνο τη γραμμή διεύθυνσης.
«Δεν κατέβασα αρχείο, επομένως δεν έγινε τίποτα»
Σε ορισμένες εκστρατείες το ύποπτο πρόγραμμα δεν ξεκινά με ένα εμφανές αρχείο που κατεβάζετε και ανοίγετε. Η εντολή που εκτελεί ο χρήστης μπορεί να ενεργοποιήσει επόμενα στάδια χωρίς να του δείξει ένα κλασικό παράθυρο εγκατάστασης. Γι’ αυτό, αν εκτελέστηκε εντολή, η απουσία ειδοποίησης δεν αρκεί για να κλείσει το ζήτημα.
«Θα δοκιμάσω τις οδηγίες και μετά θα τις ακυρώσω»
Η εκτέλεση μιας εντολής δεν μοιάζει με την πληκτρολόγηση κειμένου σε ένα πεδίο αναζήτησης. Ανάλογα με το περιεχόμενο, μπορεί να ξεκινήσει μια ενέργεια αμέσως. Δεν υπάρχει εγγύηση ότι το κλείσιμο του παραθύρου θα αναιρέσει όσα έγιναν. Η ασφαλής επιλογή είναι να μην εκτελέσετε άγνωστο περιεχόμενο καθόλου.
«Αν η σελίδα το ζητά, μάλλον είναι απαραίτητο»
Οι απατεώνες βασίζονται ακριβώς σε αυτή τη σκέψη. Χτίζουν τη ροή έτσι ώστε η επόμενη κίνηση να μοιάζει αυτονόητη: για να δείτε το βίντεο, να κατεβάσετε το τιμολόγιο ή να ολοκληρώσετε έναν έλεγχο, πρέπει πρώτα να κάνετε κάτι ασυνήθιστο. Στη χρήση του διαδικτύου, όμως, μια ιστοσελίδα δεν χρειάζεται να παίρνει τον έλεγχο του λειτουργικού σας συστήματος για να σας δείξει περιεχόμενο.
«Αν ήμουν ήδη μέσα στην επίσημη ιστοσελίδα, θα ήταν φυσιολογικό να μου ζητήσει αυτή την ενέργεια;» Αν η απάντηση είναι όχι ή δεν είστε βέβαιοι, διακόψτε τη διαδικασία και ζητήστε επαλήθευση από ανεξάρτητη πηγή.
Το συμπέρασμα: άλλο η επαλήθευση, άλλο η εκτέλεση εντολών
Ένα κουτάκι «Δεν είμαι ρομπότ» δεν πρέπει να μας προκαλεί πανικό. Η απάτη ClickFix γίνεται επικίνδυνη επειδή μιμείται μια οικεία διαδικασία και ζητά ένα επιπλέον βήμα που φαίνεται τεχνικό αλλά δεν ανήκει στον έλεγχο CAPTCHA. Αν μια σελίδα σας ζητά να εκτελέσετε κάτι που δεν καταλαβαίνετε, έχετε κάθε λόγο να σταματήσετε.
Η ασφαλής στάση είναι απλή: ελέγξτε την πηγή, μην ανοίγετε άγνωστες εντολές και αναζητήστε βοήθεια αν εκτελέστηκε κάτι ύποπτο. Η προσοχή αυτή προστατεύει όχι μόνο προσωπικούς λογαριασμούς, αλλά και τα δεδομένα των πελατών σας.
Πηγές και χρήσιμες οδηγίες
- Microsoft Threat Intelligence — Ανάλυση της τεχνικής ClickFix (2025).
- Own Your Online / NCSC Νέας Ζηλανδίας — Προειδοποίηση για ψεύτικα CAPTCHA (02/09/2026).
- NCSC Νέας Ζηλανδίας — Παραβιασμένες ιστοσελίδες με ClickFix (2026).
- Microsoft Support — Εντοπισμός και αφαίρεση κακόβουλου λογισμικού.
- Ελληνική Αστυνομία — Διεύθυνση Δίωξης Κυβερνοεγκλήματος.
Συχνές ερωτήσεις για το ClickFix και τα ψεύτικα CAPTCHA
Τι είναι η απάτη ClickFix με απλά λόγια;
Η απάτη ClickFix είναι μια τεχνική κοινωνικής μηχανικής: μια ιστοσελίδα παριστάνει ότι χρειάζεται επαλήθευση ή διόρθωση και προσπαθεί να πείσει τον επισκέπτη να εκτελέσει άγνωστη εντολή στη συσκευή του.
Είναι επικίνδυνο κάθε «Δεν είμαι ρομπότ»;
Όχι. Τα κανονικά CAPTCHA είναι συνηθισμένα εργαλεία προστασίας από αυτοματοποιημένη κίνηση. Η προειδοποιητική ένδειξη είναι όταν σας ζητούν να ανοίξετε εργαλεία του λειτουργικού συστήματος, να τρέξετε κώδικα ή να δώσετε κωδικούς.
Μπορώ να μολυνθώ μόνο αν δω το ψεύτικο CAPTCHA;
Στα τυπικά σενάρια ClickFix, το κρίσιμο βήμα είναι η εκτέλεση μιας εντολής από τον χρήστη. Ωστόσο, δεν είναι δυνατό να αξιολογηθεί συνολικά η ασφάλεια μιας ύποπτης ιστοσελίδας μόνο από αυτή την πληροφορία. Μην ακολουθήσετε την προτροπή και κλείστε τη σελίδα.
Πάτησα επαλήθευση αλλά δεν εκτέλεσα τίποτα. Τι κάνω;
Κλείστε τη σελίδα, μην επικολλήσετε οτιδήποτε αντιγράφηκε και επισκεφθείτε την υπηρεσία από την επίσημη διεύθυνσή της. Αν παρατηρήσετε λήψεις αρχείων ή άλλες ασυνήθιστες ενέργειες, κάντε έλεγχο ασφαλείας.
Έτρεξα άγνωστη εντολή. Αρκεί να κλείσω τον browser;
Όχι απαραίτητα. Η εντολή ενδέχεται να έχει ενεργοποιήσει λογισμικό εκτός browser. Περιορίστε τη χρήση της συσκευής, ζητήστε τεχνικό έλεγχο και αλλάξτε κρίσιμους κωδικούς από άλλη αξιόπιστη συσκευή.
Το ClickFix αφορά μόνο υπολογιστές Windows;
Όχι. Πολλές εκστρατείες στοχεύουν Windows και χρησιμοποιούν εργαλεία του συστήματος, αλλά έχουν αναφερθεί και παραλλαγές που επιχειρούν να επηρεάσουν χρήστες macOS. Οι ακριβείς οδηγίες και οι κίνδυνοι διαφέρουν.
Μπορεί μια πραγματική ιστοσελίδα να εμφανίσει ψεύτικο CAPTCHA;
Ναι. Αν μια ιστοσελίδα παραβιαστεί, μπορεί να προβάλει κακόβουλο περιεχόμενο στους επισκέπτες, ακόμη κι αν παλαιότερα ήταν αξιόπιστη. Ο ιδιοκτήτης χρειάζεται τεχνική διερεύνηση και αποκατάσταση.
Πού καταγγέλλω πιθανή ηλεκτρονική απάτη στην Ελλάδα;
Μπορείτε να απευθυνθείτε στη Διεύθυνση Δίωξης Κυβερνοεγκλήματος της Ελληνικής Αστυνομίας στο 11188 ή από τους επίσημους τρόπους επικοινωνίας της. Κρατήστε χρήσιμα στοιχεία χωρίς να δημοσιοποιήσετε προσωπικούς κωδικούς.
Πνευματικά Δικαιώματα: Το περιεχόμενο της ιστοσελίδας nswebdesign.gr αποτελεί πνευματική ιδιοκτησία της NS Web Design. Η αναδημοσίευση ή χρήση μέρους του κειμένου επιτρέπεται αποκλειστικά και μόνο με την παράθεση ενεργού συνδέσμου (active link) που θα οδηγεί στην ακριβή πηγή.